Binance revela estratégia de hackers em invasão
Corretora afirma que invasores usaram falsas entrevistas de emprego para obter acesso
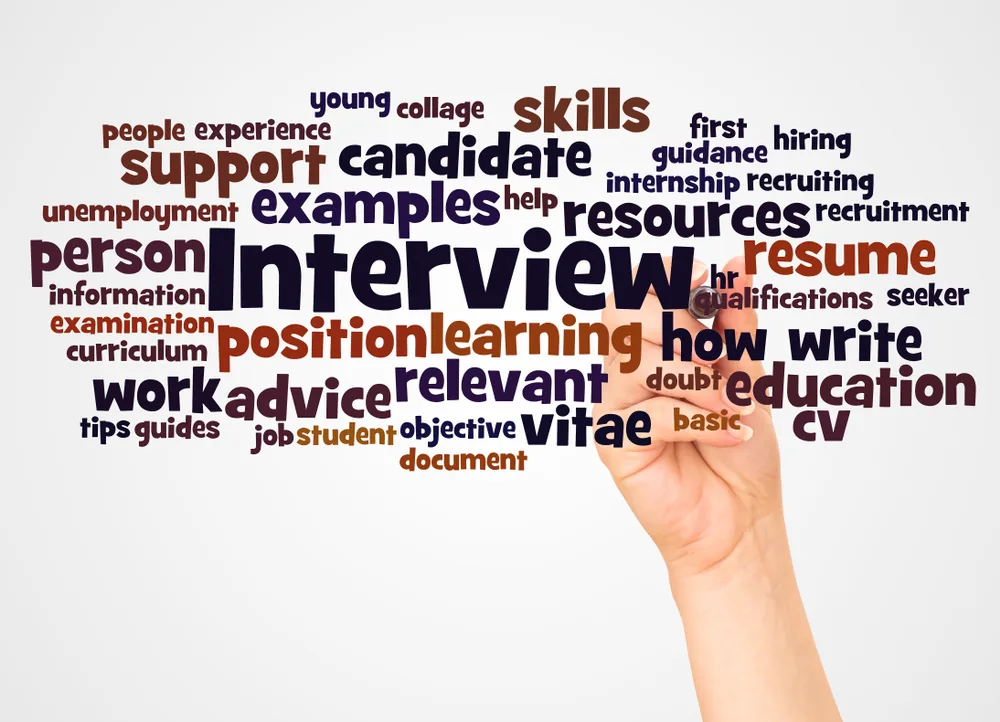
A Binance afirmou nesta terça-feira (3.nov.2026) que os hackers que roubaram US$ 6,3 bilhões da corretora de criptoativos na última quinta-feira (29.out.2026) usaram falsas entrevistas de emprego para induzir engenheiros de software da empresa a instalarem um código malicioso. Isso permitiu que um invasor obtivesse acesso à plataforma e fizesse saques não autorizados.
Neste método, os invasores combinaram uma série de técnicas, incluindo falsas entrevistas de recrutamento, downloads de softwares maliciosos e outros métodos, segundo a nota da empresa.
No sábado (31.out), o FBI atribuiu ao governo da Coreia do Norte e a um grupo hacker patrocinado pelo Estado, conhecido como TraderTraitor, a responsabilidade pelo ciberataque contra a corretora de criptomoedas. Os norte-coreanos negam a autoria e classificaram a atribuição pelo FBI de ‘retórica absurda’.
A corretora afirmou que, em junho, um de seus engenheiros baixou um programa adulterado. O incidente foi detectado pelos sistemas da Binance, e o dispositivo do engenheiro foi substituído, mas não antes de sua função e seus colegas ligados à equipe de infraestrutura de carteiras terem sido expostos ao hacker.
Em setembro, um outro engenheiro da Binance foi contatado por meio de uma plataforma de busca de empregos por uma pessoa que dizia ser diretora de projetos de uma empresa que, mais tarde, revelou-se falsa.
O engenheiro participou do que acreditava ser uma entrevista de emprego, durante a qual o entrevistador compartilhou seu perfil em uma rede social, incluindo fotos e vídeos pessoais publicados na plataforma, com o objetivo de conquistar confiança.
A empresa descreveu o episódio como mais avançado e enganoso do que as abordagens de engenharia social observadas anteriormente.
Comentários (0)
Entre ou cadastre-se para comentar.